 동현의 나불나불

[참고] 리눅스 접속시 개인키의 보안권한이 광범위하게 설정된 경우
ssh 접속시 사용하는 .pem 키 파일의 보안 권한이 너무 광범위하게 설정되어 있을때 “key.pem is too open”
이라는 메시지가 나오게 된다. 이 경우 파일의 소유자를 제외한 다른 사용자가 키를 읽을 수 없도록 권한을 제한하는 것이 좋다.
해결 순서
- 파일 속성 열기 : 개인키 파일을 우클릭하고 속성을 선택
- 고급 설정 : 보안 탭으로 이동하고 우측 하단의 고급 버튼을 클릭
- 상속 제거 : 고급 보안 설정 창 하단의 상속 사용 안함을 클릭하고 이 개체에서 상속된 사용권한을 모두 제거합니다 선택
- 사용자 권한 추가: 본인의 window 계정만 남도록하고 추가를 눌러 본인 계정에게 읽기 및 실행, 읽기 권한만 부여
Swap 메모리 적용, free 명령어
컴퓨터를 실행할 때 반드시 있어야 하는 것 중 cpu, 메모리, 디스크가 있다. swap메모리는 RAM이 모자라면 메모리를 쓰다가 저장공간 중 일부를 메모리로 사용할 수 있도록 스케쥴링을 해주는 것
swap 메모리는 내 컴퓨터의 2~3배 정도의 크기로 잡는다고 한다. 그리고 가용가능한 메모리는 원래의 RAM + swap 메모리의 크기가 된다.
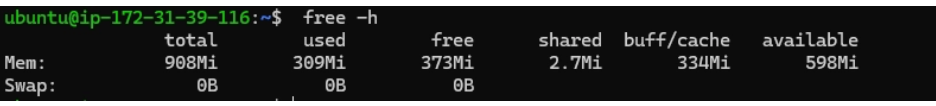
- free : 비어있는 유효공간 표시
- shared: 프로세스에서 공유해서 사용하는 공유공간 표시
- buff/cache : 성능향상을 위해 캐싱을 해두는데 이에 관한 것 표시
- available : 실제 할당가능한 실제 사용공간, 해제 가능한 공간도 포함된다
free -h를 하면 MB로 바꾸어 표기가 돤다.
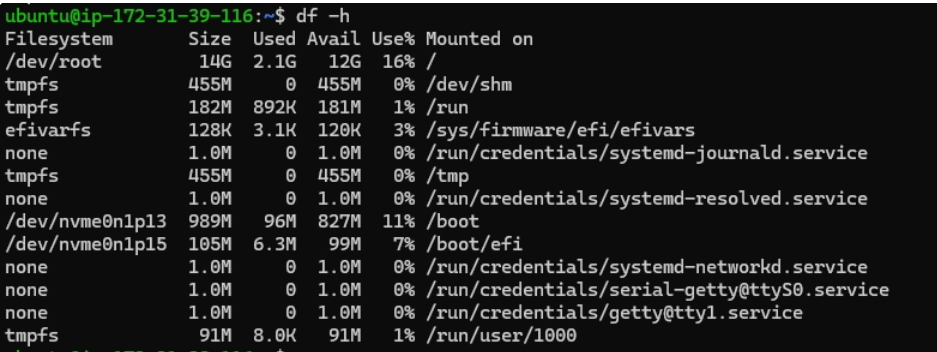
내가 디스크를 어느정도 쓸 수 있는지, 디스크를 얼마나 할당가능한지는 df 명령어를 활용한다.
디스크는 구획별로 사용하는 것이 가능하다. 달려있는 장치가 있다면 이름이 나오게 된다.
- used: 얼만큼 사용
- avail : 얼만큼 사용가능한지?
- mounted on : 마운트 지점인가?, 이 공간이 어디서 사용하고 있는가?
만약 도커 컨테이너를 키게 되면 volume을 만들게 되는데 관리를 소홀하게 된다면 메모리를 막쓰게 되고
컴퓨터를 사용하기 힘들 수가 있다. 이를 위해서 적절한 타이밍에 EBS(Elastic Block Storage)를 붙여야 하고
관리를 해주고 볼 줄 알아야 한다.
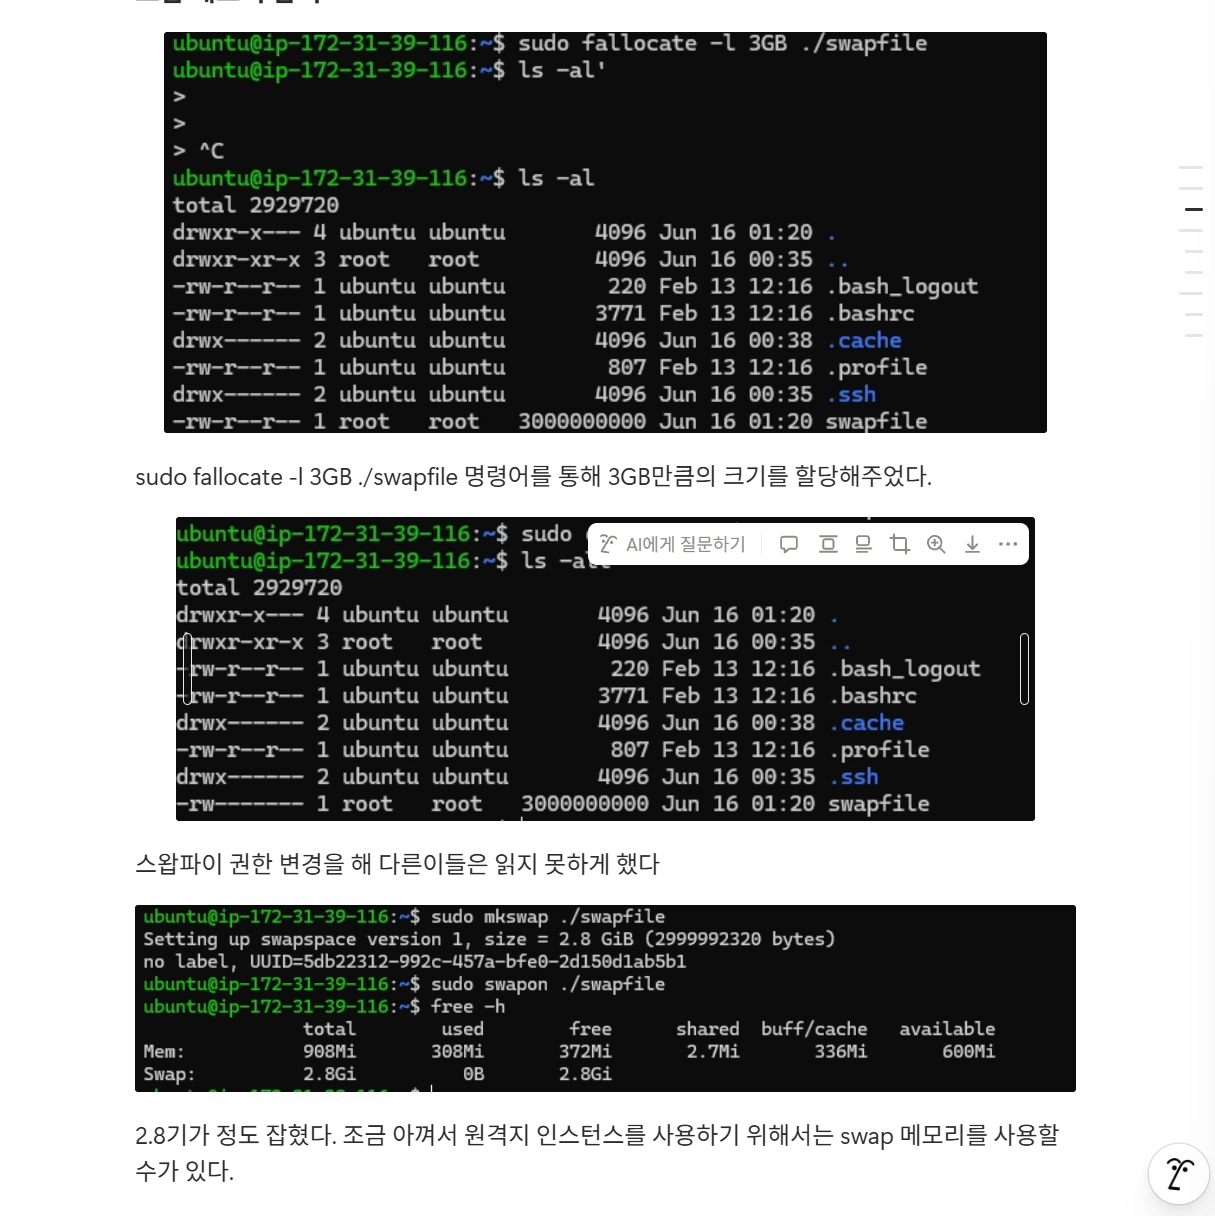
fallocate -l 3GB ./swapfile 명령어를 시행하여 3GB만큼의 크기를 할당해주었다.
그리고 chmod 600을 통해 다른사람들이 swapfile 폴더에 관한 권한을 변경하여 읽지 못하게 했다.
마지막 사진을 보면 원격지 인스턴스를 사용하기 위해서 swap 메모리를 사용할 수가 있다.
EC2에 도커를 설치하면 용량을 단순 프로그램 용량뿐만 아니라